随着企业降本增效需求的增长,人力资源服务外包已成为普遍选择,但员工个人信息、薪酬数据、组织架构等敏感信息的外流风险也随之凸显。一旦发生数据泄露,企业不仅面临法律合规风险,还可能损害雇主品牌与员工信任。本文将从信息安全管理体系构建到操作留痕机制落地,系统解析人力资源外包场景下的防泄露策略。
一、风险源头:外包场景下的敏感信息暴露面
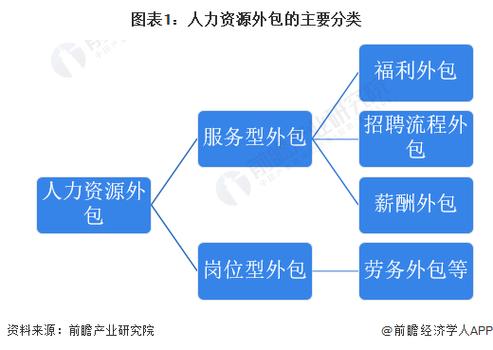
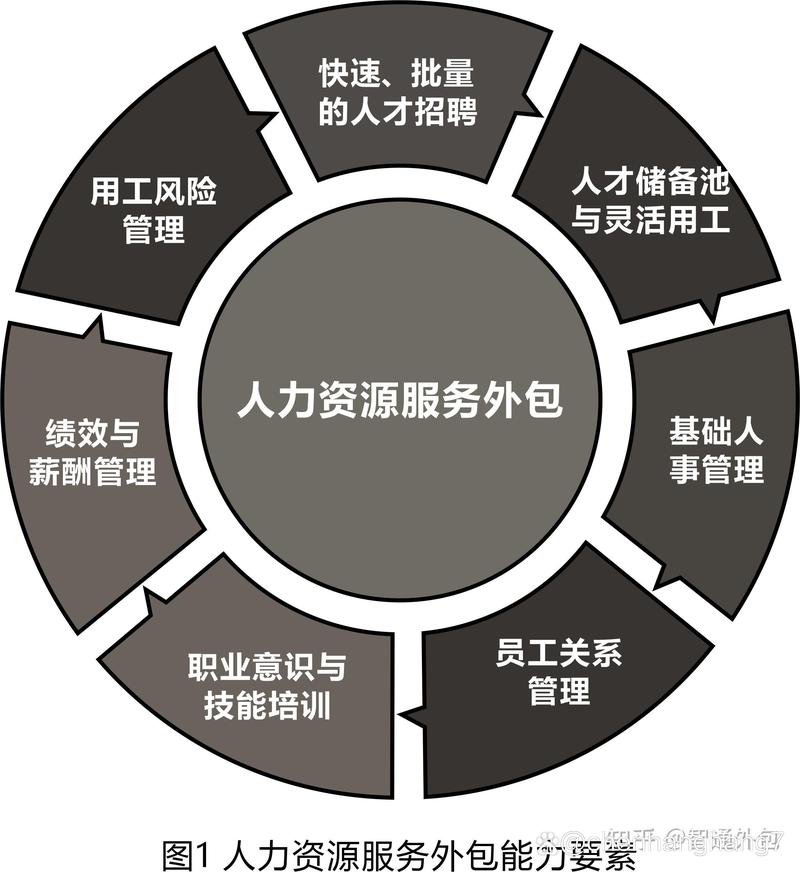
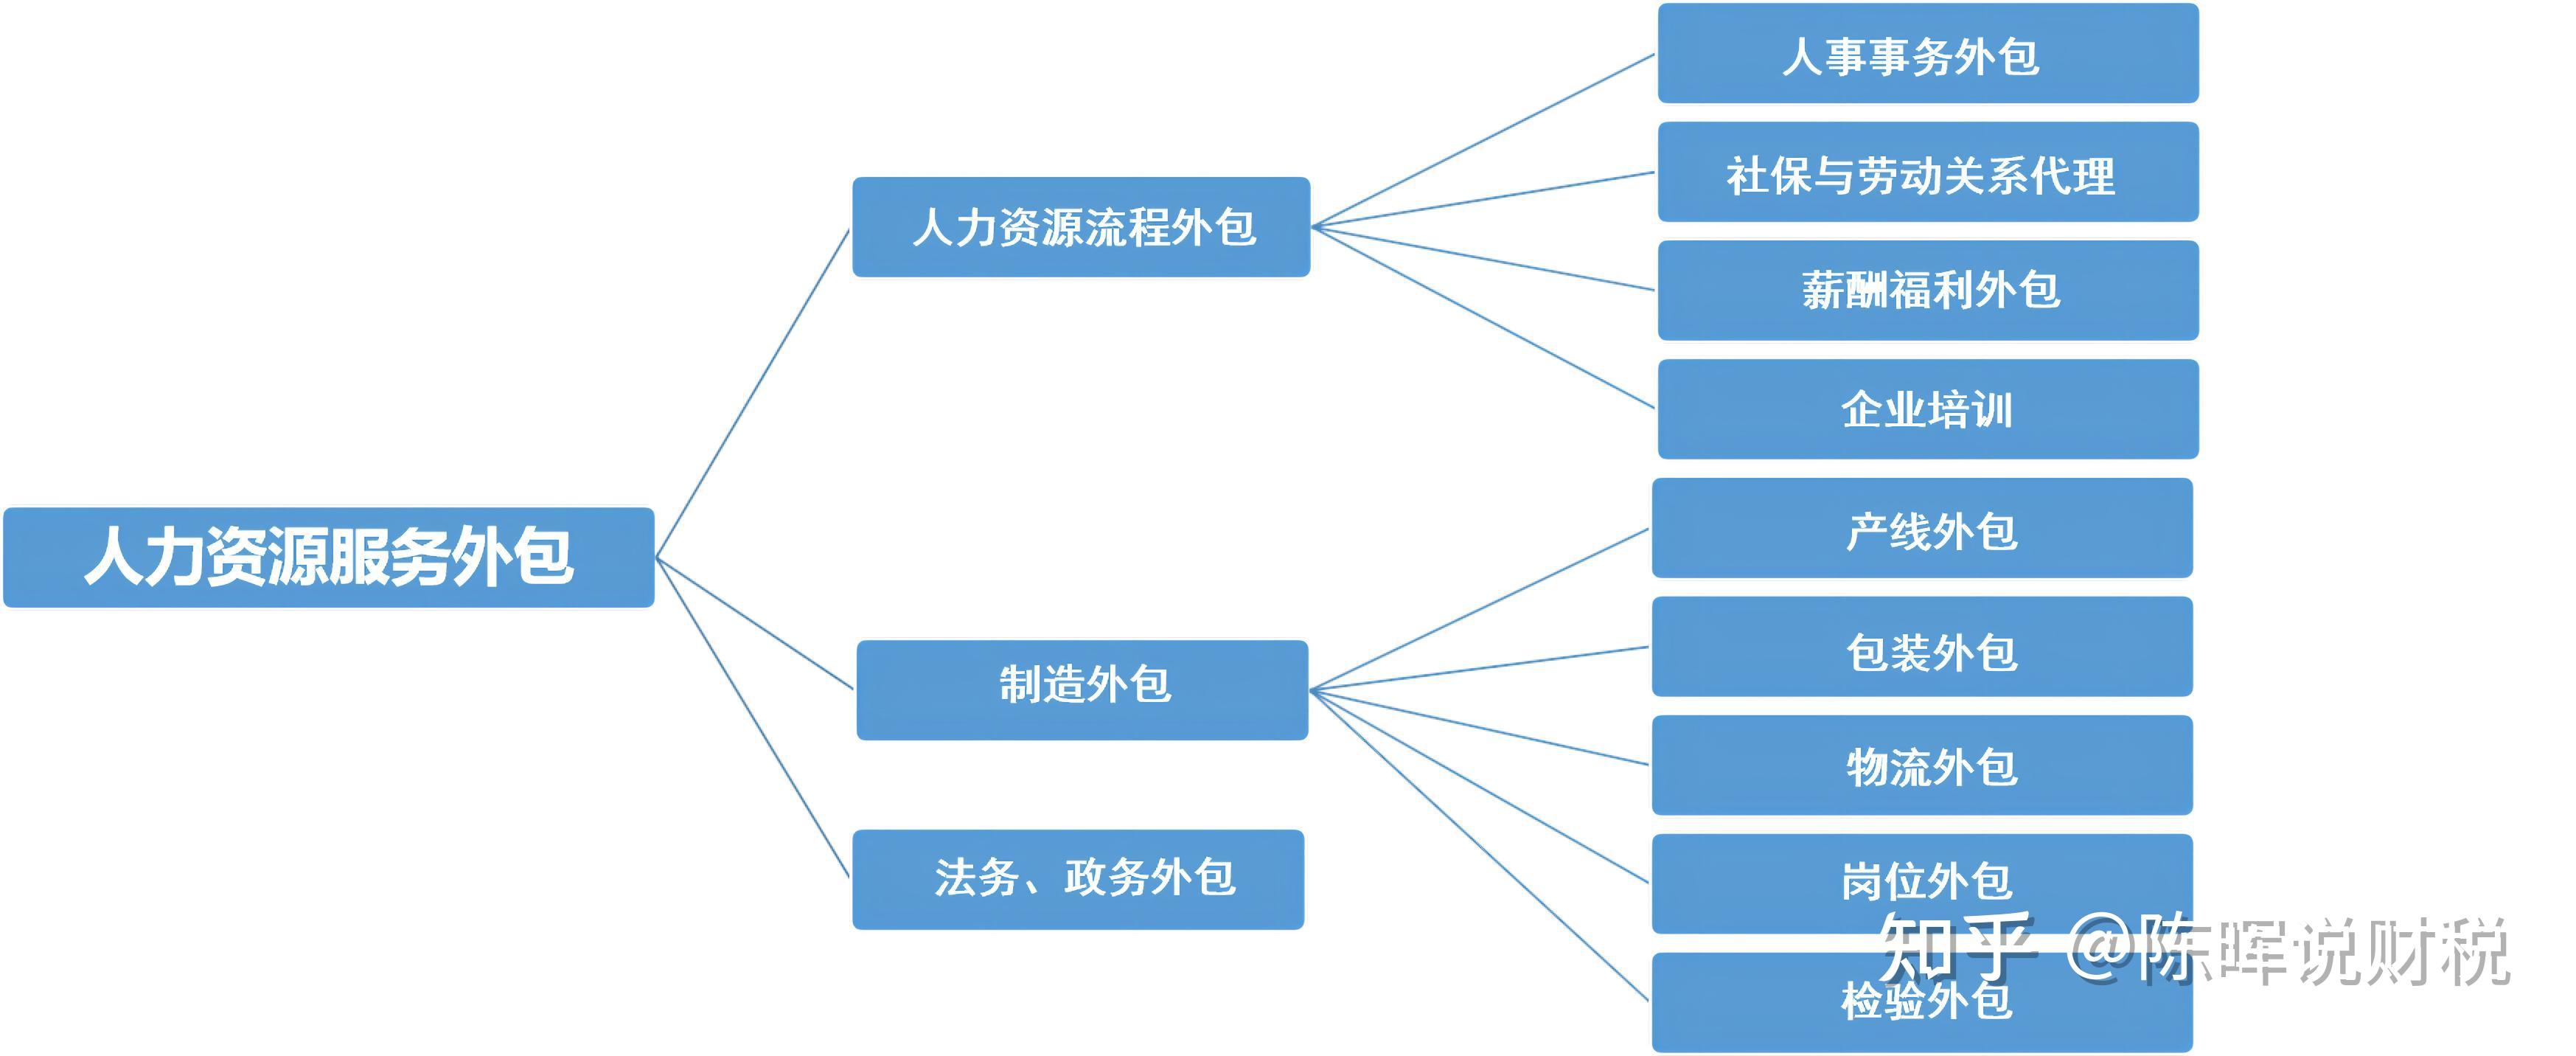
人力资源外包涉及招聘、薪酬核算、社保公积金代缴、档案管理等多个环节,信息暴露面广。常见风险包括:外包服务商员工违规查询或导出数据、系统接口缺乏管控、纸质档案流转丢失、离职外包人员账号未及时回收等。企业需首先梳理外包流程中的敏感数据清单(如身份证号、银行账号、薪资明细、绩效考核结果),明确数据流向与接触人员范围,为后续管控奠定基础。
二、构建信息安全管理体系:制度、技术与人员三管齐下
- 制度层:与外包服务商签订保密协议与数据处理协议,明确数据所有权、使用范围、泄露责任及审计权利。要求外包方建立与其服务规模相匹配的信息安全管理制度,并通过合同条款约定定期接受安全评估。
- 技术层:实施数据分级分类管理,对核心敏感字段进行脱敏或加密处理;采用账号权限最小化原则,按岗位角色分配数据访问权限,并开启多因素认证;部署数据防泄漏(DLP)系统,监控异常下载、外发行为;通过API接口调用取代人工批量导出,并对接口进行鉴权与流量审计。
- 人员层:要求外包方对其接触数据的员工进行背景调查与保密培训,签署个人保密承诺书;企业定期对外包人员进行安全意识考核,并将考核结果纳入服务商绩效评价。
三、操作留痕:让每一次数据访问可追溯
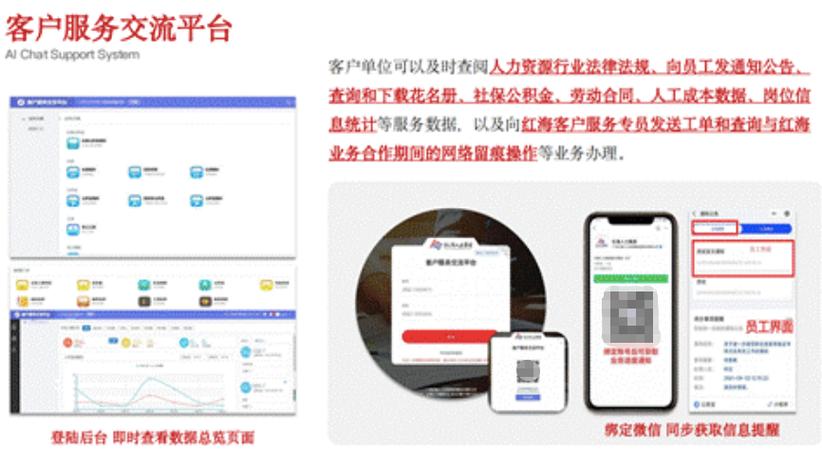
操作留痕是事后追责与事中威慑的关键。企业应要求外包服务商在系统层面实现全量日志记录,包括登录时间、IP地址、查询内容、导出操作、修改记录等,日志保存期限不少于6个月(依据《网络安全法》要求)。企业应建立定期审计机制,每月抽取一定比例的日志进行核查,重点关注非工作时间访问、批量导出、异常IP登录等行为。对于纸质档案流转,应建立交接登记簿,记录文件名称、数量、交接人、时间与用途,确保全程可追溯。
四、应急响应与持续改进
制定数据泄露应急预案,明确外包场景下的报告路径与处置流程(如1小时内通知企业接口人、24小时内提交初步调查报告)。事件发生后,除追责外,还应组织根因分析,修复管理漏洞,并更新外包服务商准入与考核标准。每年至少开展一次外包信息安全专项审计,结合业务变化调整数据清单与权限策略,形成PDCA闭环。
人力资源外包的防泄露不是单一技术问题,而是贯穿制度、技术、人员与流程的系统工程。企业应以信息安全管理体系为框架,以操作留痕为抓手,将安全要求嵌入外包服务全生命周期,方能在享受外包效率的同时守住数据安全的底线。